

البنك المركزي المصري يطلق الإصدار الثاني من الإطار الشامل للأمن السيبراني بـ38 معيارًا ويستعد لتدريب البنوك على محاكاة الهجمات
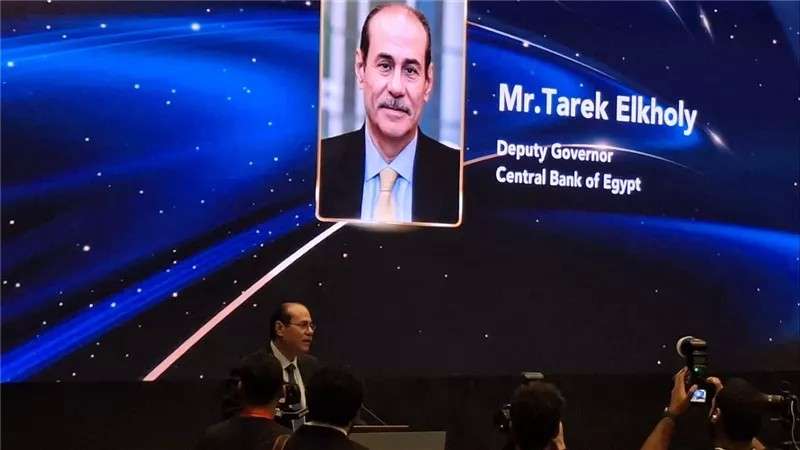

أعلن البنك المركزي المصري إطلاق الإصدار الثاني V2.0 من الإطار المصري الشامل للأمن السيبراني بالقطاع المالي والمصرفي، بهدف تعزيز الحماية الإلكترونية ورفع جاهزية البنوك والمؤسسات المالية لمواجهة التهديدات المتزايدة، بالتزامن مع تسارع التطور التكنولوجي وانتشار تطبيقات الذكاء الاصطناعي والتوسع في الخدمات المصرفية الرقمية.
وقال طارق الخولي، نائب محافظ البنك المركزي المصري للاستقرار المصرفي، خلال فعالية إطلاق الإصدار الجديد، إن النسخة الثانية تمثل تحولًا في فلسفة الرقابة والتأمين السيبراني، من خلال الانتقال من التقييمات النمطية إلى نموذج ديناميكي متعدد المراحل يستند إلى المخاطر الفعلية التي تواجه المؤسسات.
وأوضح أن الإصدار لا يقتصر على إضافة ضوابط تنظيمية، بل يطور آليات قياس الجاهزية ويربط المتطلبات بمحركات المخاطر، بما يساعد المؤسسات على توجيه استثماراتها وفقًا لحجم أعمالها ومستوى المخاطر لديها.
فترة سماح للبنوك لتطبيق الإصدار الجديد
أوضح الخولي أن البنك المركزي أعد نسخًا من الإصدار الثاني لتوزيعها على المشاركين في فعالية الإطلاق، مع إرسال نسخ إضافية إلى مقار البنوك عند الحاجة. ومن المقرر تحديد فترة سماح Grace Period لتطبيق المتطلبات الجديدة، على أن يُعلن عن مدتها بعد الاتفاق عليها خلال الفترة المقبلة.
وأضاف أن البنك المركزي سيتيح قنوات تواصل مباشرة مع الفرق المختصة للرد على استفسارات البنوك وتوضيح البنود والتعديلات مقارنة بالإصدار الأول V1.0.
38 معيارًا لقياس الجاهزية السيبرانية
كشف الخولي أن الإطار يتضمن حاليًا 38 معيارًا لقياس وتقييم الجاهزية السيبرانية في القطاع المالي والمصرفي. وأوضح أن مستويات الجاهزية تختلف من بنك إلى آخر وفقًا للحجم والإمكانات والقدرات الفنية والتكنولوجية، دون تحديد نسبة موحدة للقطاع بأكمله.
وأكد أن مستوى الجاهزية الحالي مرتفع، لكنه لا يعني التوقف عن تطوير أنظمة الحماية، في ظل التطور اليومي للتهديدات وظهور أدوات وأساليب جديدة للهجمات الإلكترونية. ويستهدف البنك المركزي رفع مستويات الجاهزية باستمرار وصولًا إلى مستوى موحد بين البنوك.
تقييم ميداني ومتابعة تطبيق الضوابط
أشار الخولي إلى أن فرق الرقابة الميدانية On-site Supervision، بالتعاون مع مسؤولي أمن المعلومات Information Security، ستتولى متابعة تطبيق الإطار داخل البنوك. وستُجرى تقييمات ميدانية لقياس جاهزية كل بنك والتحقق من التطبيق العملي للمتطلبات، وليس الاكتفاء باستيفائها شكليًا.
وشدد على أن الأولوية ستكون للإجراءات التصحيحية Corrective Actions، من خلال توجيه البنوك لمعالجة أوجه القصور وتطوير قدراتها قبل اللجوء إلى المخالفات أو الجزاءات، بما يدعم استقرار القطاع المصرفي وسلامة أنظمته.
مشروع مجاني لمحاكاة الهجمات السيبرانية
كشف نائب المحافظ عن مشروع يعمل البنك المركزي على إعداده بالتعاون مع صندوق تطوير القطاع المصرفي، لتوفير بيئة متخصصة لمحاكاة الهجمات السيبرانية وتدريب العاملين في إدارات أمن المعلومات بالبنوك. ويأتي المشروع بتوجيه من محافظ البنك المركزي، ولا يزال في مرحلة الإعداد ولم يبدأ تشغيله بعد.
وأوضح أن الفكرة جاءت بعد تجربة شارك فيها مسؤولون بالبنك المركزي خلال مؤتمر أوروبي العام الماضي، وتضمنت بيئة تدريبية تقسم المشاركين إلى فريق هجومي Red Team وآخر دفاعي، بحيث ينفذ الفريق الأول هجمات افتراضية لاختبار كفاءة أنظمة الحماية وقدرات الاستجابة، مع تغيير سيناريوهات الهجوم بصورة مستمرة.
وأضاف أن البنك المركزي يعمل على إجراءات طرح مناقصة لتوفير بيئة المحاكاة، تمهيدًا لإتاحتها للبنوك العاملة في مصر مجانًا، بحيث يتمكن موظفو أمن المعلومات من إجراء تدريبات عملية واختبار قدراتهم واكتشاف نقاط الضعف وتحسين الاستجابة للحوادث. ولم يُحدد موعد نهائي لبدء تشغيل المشروع.
تحليلات المخاطر واستمرارية الأعمال
أكد الخولي أهمية تحليلات المخاطر في توفير بيئة رقمية آمنة وموثوقة، مشيرًا إلى أن الأمن السيبراني لا يقتصر على حماية الأنظمة والبيانات، بل يدعم النمو الاقتصادي واستمرارية الأنشطة المالية والمصرفية.
وأوضح أن المؤسسات تحتاج إلى تطوير إدارة المخاطر المؤسسية Enterprise Risk Management، وتحقيق التوازن بين الاستقرار المصرفي والاستدامة، لأن الاستقرار في مرحلة معينة لا يضمن استمرار الأعمال عند وقوع تحديات مفاجئة.
3 طلبات لتراخيص بنوك رقمية
كشف الخولي أن البنك المركزي تلقى 3 طلبات للحصول على تراخيص لإنشاء بنوك رقمية جديدة في السوق المصرية، بالتزامن مع توسع عدد من البنوك في مشروعات التحول الرقمي. كما أشار إلى بنك «وان بنك» Onebank، الذي يُنتظر أن يبدأ التعامل خلال فترة وجيزة.
وأكد أن التوسع في الخدمات المصرفية الرقمية يستلزم تعزيز منظومة الأمن السيبراني لضمان حماية البنوك الجديدة وقدرتها على تقديم خدمات آمنة وموثوقة.
الإطار الأول أصبح مرجعًا وطنيًا منذ 2022
أوضح الخولي أن الإصدار الأول من الإطار، الذي أُطلق عام 2022، أسهم في وضع لغة موحدة ومعايير قياسية لتقييم الجاهزية السيبرانية بالبنوك والمؤسسات المالية، وأصبح مرجعًا وطنيًا تسترشد به جهات حكومية وسيادية في تطوير الحماية الرقمية.
وأضاف أن الإطار ساعد على إحكام الرقابة وسد الفجوات الأمنية ورفع كفاءة تطبيق السياسات وتسريع التطوير داخل المؤسسات، فيما يأتي الإصدار الثاني لاستكمال هذه النتائج ومواكبة تطور التهديدات.
وأشار إلى أن تأسيس قطاع الأمن السيبراني بالبنك المركزي بدأ عام 2017، مرورًا بتطوير منظومة متخصصة وإدارة مركزية، وصولًا إلى قطاع يتولى الإشراف على الأمن السيبراني بالقطاعين المصرفي والمالي بالتنسيق مع الجهات المعنية.
الإنذارات المبكرة وتجارب التعامل مع الهجمات
تحدث الخولي عن التحذيرات والتنبيهات التي كان يصدرها قطاع الأمن السيبراني بالبنك المركزي للبنوك بشأن التهديدات المحتملة، موضحًا أن هذه الرسائل قد تصل في أوقات متأخرة، لكنها تتطلب التعامل الفوري من فرق أمن المعلومات وإدارة المخاطر.
وأشار إلى أن الجهات المختصة تحلل التهديدات وتحاكي سيناريوهات الهجمات التي تقع في مناطق مختلفة من العالم، ثم تصدر Alerts تتضمن التحذيرات والإرشادات الفنية اللازمة لاختبار قوة الأنظمة الدفاعية.
وكشف أن أحد البنوك تعرض لهجوم سيبراني في فبراير 2022، وتمكنت فرق العمل المختصة بالتعاون مع إدارة البنك من احتواء الأزمة، ليتمكن البنك من فتح أبوابه في اليوم التالي واستئناف أعماله بصورة متوازنة. وأكدت التجربة أهمية الاستعداد المسبق والتنسيق والاستجابة للتحذيرات.
كما حذر من أن استمرار تعطل الأنظمة في اليوم التالي لحادث سنترال رمسيس كان من الممكن أن يؤثر على غرفة المقاصة الآلية ACH ونظام التسوية اللحظية RTGS ومنظومة المقاصة الإلكترونية، بما قد يؤدي إلى شلل المعاملات المالية والمصرفية. وأوضح أن سرعة الاستجابة والتنسيق ساعدتا على احتواء التداعيات والحفاظ على استمرارية الأنظمة الحيوية.
الذكاء الاصطناعي يوسع نطاق التهديدات
أكد الخولي أن تطور التكنولوجيا وانتشار تطبيقات الذكاء الاصطناعي يفرضان تحديات جديدة، مع تطور الأدوات المستخدمة في الهجمات الإلكترونية واستهداف الأنظمة الدفاعية نفسها. وشدد على ضرورة تحديث أدوات الحماية والاستفادة من التكنولوجيا في تعزيز الرصد والاستجابة.
وأوضح أن الأمن السيبراني أصبح عنصرًا أساسيًا في إدارة المخاطر المؤسسية، وليس مجرد مسؤولية فنية لإدارات تكنولوجيا المعلومات، إذ يمكن للهجمات التأثير على استقرار المؤسسة بأكملها واستمرارية خدماتها.
الأمن السيبراني يمتد إلى القطاع المالي بأكمله
شدد الخولي على أن نطاق عمل البنك المركزي لا يقتصر على البنوك، بل يشمل القطاع المالي بمختلف أنشطته، نظرًا للترابط بين المؤسسات. وأوضح أن تعرض البورصة أو إحدى الشركات الخاضعة للرقابة المالية لهجوم إلكتروني قد ينعكس بصورة غير مباشرة على القطاع المصرفي.
وأكد وجود تنسيق مع الجهات السيادية والحكومية والمركز القومي للاتصالات ووزارة الاتصالات لحماية البنية التحتية الرقمية والخدمات الحيوية، مشيرًا إلى أن حماية الفضاء السيبراني ترتبط بمقدرات الدولة بأكملها.
وأضاف أن الرئيس عبد الفتاح السيسي أكد أهمية منظومة الأمن السيبراني خلال لقاء مع محافظ البنك المركزي ورئيس مجلس الوزراء، لافتًا إلى أن المجلس الأعلى للأمن السيبراني يتشكل برئاسة رئيس الجمهورية.
مصر توسع تعاونها السيبراني مع أفريقيا
كشف الخولي أن التجربة المصرية في تطوير الإطار الشامل للأمن السيبراني حظيت باهتمام جهات في عدد من الدول الأفريقية، في ظل مشاركة مصر في المنظمات القارية وتبادل الخبرات مع الدول الشقيقة.
وأشار إلى أن إدارة الشؤون الأفريقية بالبنك المركزي تنسق مع قطاعات متعددة، منها الأمن السيبراني وتكنولوجيا المعلومات ودار الطباعة. كما كشف تلقي مصر طلبات من دول أفريقية لطباعة عملاتها، معتبرًا ذلك مؤشرًا على الثقة في القدرات الفنية والتكنولوجية المصرية.
وحذر من أن ماكينات طباعة العملات الحديثة تعتمد على أنظمة وأجهزة إلكترونية، ما يجعلها عرضة لمحاولات الاختراق، مؤكدًا ضرورة تطبيق متطلبات الأمن السيبراني على المعدات والأنظمة المرتبطة بالأنشطة الحيوية.
حماية الأنظمة المترابطة ونقص الكفاءات
لفت الخولي إلى أهمية تأمين الاتصالات والأنظمة المرتبطة بمركز النقد الآلي والمقر الرئيسي للبنك المركزي، محذرًا من أن انتقال فيروس أو هجوم إلكتروني بين الأنظمة قد يؤثر على أنظمة العمل المصرفي الأساسية Core Banking وغيرها من الأنظمة النقدية والمصرفية.
ودعا البنوك إلى تعزيز فرق أمن المعلومات، مشيرًا إلى نقص الكوادر المتخصصة في الأمن السيبراني، حتى داخل البنك المركزي نفسه، مع تزايد الطلب على هذه الخبرات بالتزامن مع التحول الرقمي.
وأكد أن جذب الكفاءات والاحتفاظ بها لا يعتمد على الحوافز المالية وحدها، بل يتطلب توفير بيئة عمل صحية ومحفزة، والاستثمار في تطوير العاملين، باعتبار ذلك استثمارًا استراتيجيًا لحماية المؤسسات والاقتصاد الوطني.
الأمن السيبراني ركيزة للابتكار والتحول الرقمي
اختتم الخولي بالتأكيد أن طموحات البنك المركزي تتجاوز تأمين القطاع المصرفي إلى تعزيز الحصانة الرقمية لمختلف القطاعات الحيوية، من خلال إطار وطني تتكامل في ظله جهود المؤسسات المالية والحكومية والسيادية.
وأوضح أن الأمن السيبراني لم يعد مجرد إجراء وقائي، بل أصبح بيئة داعمة للابتكار وشرطًا لبناء مستقبل رقمي آمن ومستدام، مؤكدًا استمرار البنك المركزي في تمكين التكنولوجيا المبتكرة داخل القطاع المالي والمصرفي بالتوازي مع ترسيخ مستويات الحماية والسلامة المالية.
.jpeg "بنك القاهرة 1")
.jpg "بنك ساييب")